資訊安全管理
HTC 重視資訊安全和個人資訊保護,認為這是每位員工的責任和使命。我們致力於確保公司的研發成果和客戶資料得到妥善保護。為此,公司已將資訊安全和個人資訊保護政策納入公司文化和核心價值觀中。同時,我們嚴格遵守各國資訊安全和個人資訊保護相關法規,確保在運營過程中充分遵守相關法律法規。
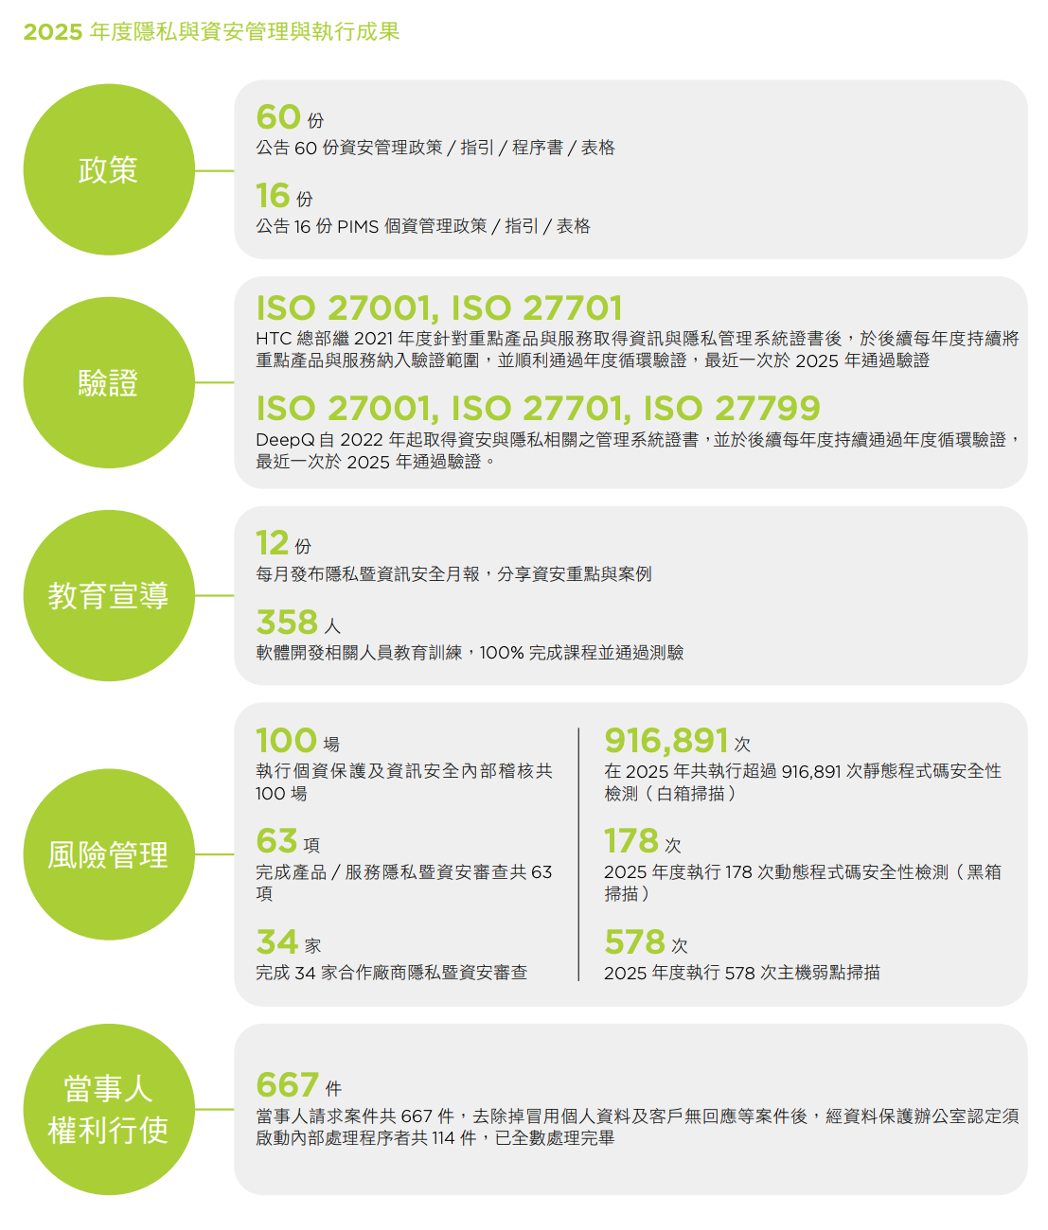
為有效管理個人資料及資訊系統的潛在風險,HTC 不斷優化「個人資訊管理系統」及「資訊安全管理系統」。我們成立了專責團隊,由法務、產品安全和資訊安全等部門共同組成,負責推動個人資訊保護和資訊安全工作。
個人資訊管理系統
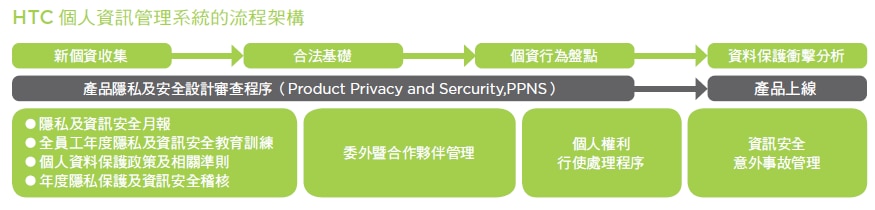
HTC 的「個人資訊管理系統」符合個人資訊保護法及其他國際個人資訊保護相關法規(如歐盟一般資料保護規定、美國兒童線上隱私保護法、加州隱私權法、中國個人信息保護法、英國適齡設計準則、加州適齡設計法等),並遵循ISO 27701隱私資訊管理系統相關規範,落實於員工教育訓練、產品開發設計、廠商管理、資安事故管理等方面。
為了減少營運中斷風險,HTC 與多家獲得資訊安全認證的雲端運營業者合作,將公司重要的核心基礎系統遷移至雲端,並引入各種雲端服務和雲端資安防護措施,以建立安全且現代化的雲端工作環境。雲端的彈性和高可用性特性,有助於本公司快速部署和當故障發生時實施災難回復計劃,有效提升工作效率。
產品資訊安全
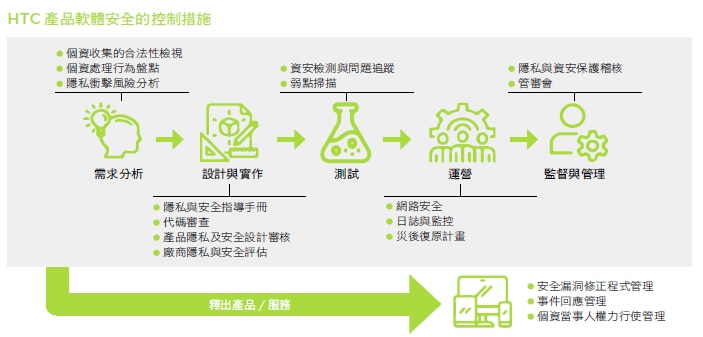
HTC 實施了一系列措施來提升軟體產品的安全開發標準及管理機制。其中,公司採用了BSIMM(軟體安全成熟度模型)及相關安全措施,強化軟體產品安全開發之治理與管理,並要求開發團隊從產品設計階段即遵守資料安全與隱私的工程要求,更會在軟體產品推出前執行獨立審查、進行個資隱私衝擊分析、資安風險評鑑等安全控制,並導入隱私及安全審核作業流程 (包含資訊安全檢測、靜態程式碼掃描與弱點掃描等自動化檢測機制)。
在風險管理實務上,本公司秉持 Security by Design與 Privacy by Design原則,將風險鑑別程序深度整合於產品開發生命週期,要求開發單位於設計及開發階段,針對架構威脅與隱私衝擊執行標準化之資安風險評鑑與隱私衝擊分析。該程序更結合了架構威脅建模,以及包含靜態、動態及主機掃描在內之弱點檢測技術,相關鑑別與分析結果將納入「產品隱私暨安全審查機制」,作為專職資安與隱私團隊執行獨立審核之依據。本公司嚴格要求產品上線前須完成必要的風險處置措施,以確保殘餘風險符合組織政策要求,落實安全治理閉環。
HTC 要求針對產品與服務涉及之個人資料蒐集、利用、處理及儲存活動,均需依既定之隱私及安全設計審核作業流程進行評估與審查,以強化產品與服務於設計與開發階段之隱私保護與資訊安全控制,並比照業界通行之國際資安與隱私治理要求運作,同時確保符合適用之法律、法規及契約規範。
產品資訊安全組織架構
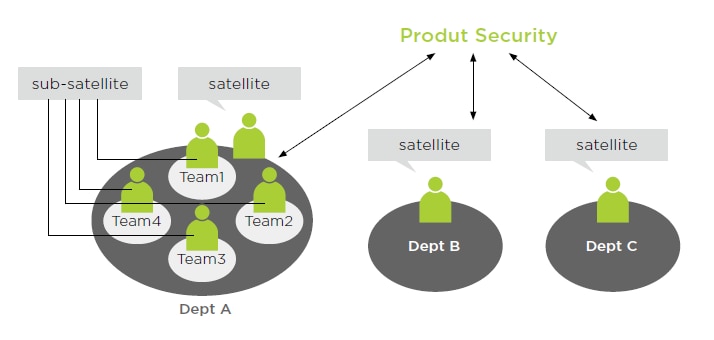
為了更有效地推動隱私和資訊安全相關政策及降低產品與服務於隱私與資訊安全面向之風險,HTC 於各開發團隊設置安全聯絡窗口,提供安全設計與開發之諮詢與技術支持,並協助部門內溝通與推動隱私與資訊安全相關政策與規範。由於安全聯絡窗口對產品特性及系統設計具有較深入之了解,於參與隱私與安全設計審核作業時,亦有助於提升審查之完整性與技術適切性。
在軟體設計和開發方面,HTC制定隱私保護和安全軟體開發規範及安全編碼指引,要求開發團隊於產品開發過程中依相關指引執行程式碼審查、源碼安全檢測與弱點修復作業,及早發現並降低潛在之安全風險;另依產品與服務類型及技術特性,導入多元化之安全掃描與檢測措施,以強化整體軟體開發之隱私與資訊安全防護水準。
HTC 建立外部資安通報處理機制,針對外部研究人員或合作夥伴所提報之資安事件,設置專責受理窗口負責事件接收與初步分類,並由相關產品或服務之技術團隊配合進行分析與判讀;通報處理單位再依分析結果整合風險評估與因應建議,以便及時採取適當之處置措施。此外,HTC 亦持續透過國內外政府機構、資安組織、合作夥伴及供應商所發布之資安通報與威脅情資,作為監測與評估潛在資安風險之重要參考來源。
於內部通報層面,HTC 提供員工適當之資訊安全通報管道,要求同仁於發現可疑事件時依既定程序即時通報,由事故因應小組依既定程序進行研判與處理,以防止或降低可能的資訊安全衝擊。於 2025 年度,HTC 產品與服務未發生對營運或客戶造成重大影響之資訊安全事故。